為什麼 .NET 組件極易被逆向?
.NET 編譯器生成的是 MSIL (Microsoft Intermediate Language),而非機器碼。MSIL 保留豐富元數據:類/方法/字段名、參數類型、控制流結構、字符串常量。工具如 ILSpy、dnSpy、dotPeek 可一鍵還原為高可讀 C# 代碼。無保護下,商業邏輯、加密算法、授權檢查盡在掌握。
防護體系:三層疊加,層層遞進
- 強簽名 — 確保身份唯一、防篡改、支援 GAC/CodeBase 部署。
- 混淆 — 語義破壞:重命名、控制流平坦化、字符串加密、虛偽代碼注入,讓反編譯代碼難以閱讀。
- 加密/殼 — 運行時解密:將 DLL 加密打包,載入時動態解密到內存,靜態分析工具無法直接讀取 MSIL。
第一層:強簽名
有源碼專案:Visual Studio 內建
- 專案屬性 → 簽名 → 勾選「為程序集簽名」。
- 選擇 新建 強名稱密鑰文件 (
.snk),輸入密碼(可選)。
- 編譯輸出的 DLL 自帶強名稱簽名(公開鑰 Token 可見)。
無源碼第三方 DLL:ildasm/ilasm 重簽
REM 1. 生成密鑰對
sn -k MyLib.snk

REM 2. 反編譯為 IL
ildasm MyLib.dll /out=MyLib.il

REM 3. 重新編譯並簽名
ilasm MyLib.il /dll /key=MyLib.snk /optimize

REM 4. 驗證
sn -vf MyLib.dll
⚠️ 鏈條規則: 強簽名程序集不能引用非強簽名程序集。若主程序簽名,所有依賴鏈必須全部簽名。
第二層:混淆 — Dotfuscator Community / ConfuserEx / Obfuscar
以 Dotfuscator Community Edition (VS 自帶) 為例:
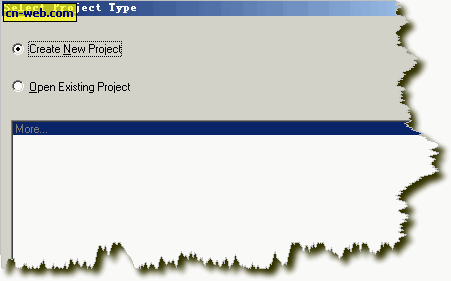
- VS 菜單 Tools → Dotfuscator Community 創建專案。
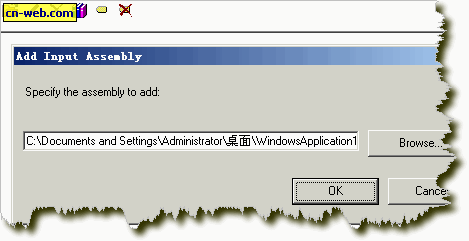
- Inputs 添加目標 DLL/EXE。
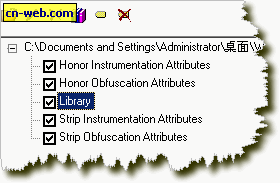
- 屬性面板 勾選 Library(關鍵!否則入口點被混淆導致無法調用)。
- Renaming 選擇 Standard 或 Enhanced(命名空間/類/方法/字段 → a,b,c...)。
- Control Flow 開啟 Control Flow Obfuscation(插入無意義跳轉、switch 結構)。
- String Encryption 勾選敏感字符串加密(連接串、密鑰、錯誤碼)。
- Build 輸出至
Dotfuscated/ 目錄。
開源替代:ConfuserEx (免費、功能更強)
- 支援反調試、反傾印、資源加密、控制流平坦化、虛擬化保護 (VM)。
- 命令列/界面雙模式,易集成 CI/CD。
- GitHub: ConfuserEx
第三層:加密殼 — MaxtoCode / .NET Reactor / VMProtect
以 MaxtoCode 為例(商業軟體,試用版有功能限制):
- 打開工具,切換中文界面。
- 拖入已混淆的 DLL/EXE。
- 勾選:字符串加密、方法體加密、強名稱保留、反調試。
- 點擊 執行加密,生成
_Protected/ 目錄下的加密版本。
效果: 文件體積約翻倍;Reflector/ILSpy 打開顯示「模塊已加密」或方法體為空;運行時由原生引導程序解密到內存執行。
綜合構建腳本 (MSBuild / PowerShell 片段)
<Target Name="Protect" AfterTargets="Build">
  <!-- 1. 強簽名已在編譯階段完成 -->
  <!-- 2. 混淆 -->
  <Exec Command="dotfuscatorcli.exe /p=Obfuscate.xml /o=$(TargetDir)Obfuscated\" />
  <!-- 3. 加密殼 (需授權版命令列) -->
  <Exec Command="maxtocode.exe /i=$(TargetDir)Obfuscated\MyLib.dll /o=$(TargetDir)Protected\" />
  <!-- 4. 複製最終產物覆蓋原輸出 -->
  <Copy SourceFiles="$(TargetDir)Protected\MyLib.dll" DestinationFiles="$(TargetDir)MyLib.dll" />
</Target>
現代 .NET (Core/5+) 的新選擇
- ReadyToRun / Native AOT: 直接編譯為機器碼,無 MSIL,徹底杜絕靜態反編譯。
- Trimming + Single File: 發布單文件,內部依賴樹搖掉,攻擊面極小。
- 開源混淆器: Obfuscar (NuGet 集成)、ConfuserEx 完美支援 .NET Core/5+。
總結與誠實建議
沒有絕對無法破解的保護,只有提高破解成本的手段。
- 三層疊加可阻擋 99% 的腳本小子、競品初級逆向、自動化掃描工具。
- 核心機密算法(授權驗證、加密金鑰派生)建議下沉到 C++ DLL (P/Invoke) 或雲端 API,物理隔離才是終極方案。
- 開源項目請大方拥抱 MIT/Apache,用社區力量迭代優於對抗逆向。